Domain schauerliteratur.de kaufen?
Wir ziehen mit dem Projekt
schauerliteratur.de um.
Sind Sie am Kauf der Domain
schauerliteratur.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schauerliteratur.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:


-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **

Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
-
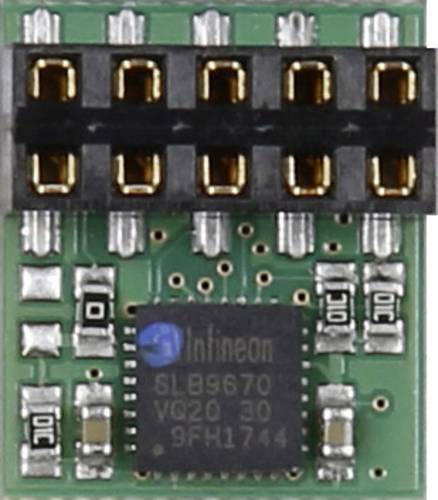
Joy-it RB-TPM-MODUL Raspberry Pi TPM Modul 1St.Trusted Platform Modul als Aufsteckmodul für den Raspberry Pi. Nutzt SPI um mit dem Pi zu kommunizieren. Kompatibel mit allen Raspberry Pi Modellen (Pi 3, Pi 2, Pi 1, Pi Zero). Kompakter Footprint, damit weitere GPIO-Pins ohne Probleme genutzt werden können. 2x5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt. Ein Hardware T P M hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung / Signaturen, Speichern von Krypto-Schlüsseln, u.v.m. Das Modul kann auch als True Hardware Random Number Generator (TRNG) eingesetzt werden, wenn man eine gute Quelle für Zufall braucht! Features: .Infineon Optiga SLB 9670 TPM 2.0 .Konform mit TPM Spezifikation 2.0 Rev. 01.38 .NEU: ab Raspbian Stretch mit dem Kernel 4.14.85 build in Support mit einem Device Tree Overlay .TRNG (Echter Zufallszahlengenerator) - True Hardware Random Number Generator .Schnittstelle zum Pi: SPI .Kompatibel mit allen bisher erschienen Raspberry Pi Modellen (u.a. Pi 3, Pi Zero, etc.) .Kompakte Baugröße durch 2x5 Pinheader, dadurch bleiben die restliche IO-Ports frei zur Verfügung .ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar .passt in gängige Standardgehäuse mit herein .Built-In Support für Windows 10 IoT34,04 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kinkade, Amelia: Tierkommunikation mit GänsehautTierkommunikation mit Gänsehaut , Wenn Amelia Kinkade mit wilden, in Freiheit lebenden Tieren Kontakt aufnimmt, bekommt man Gänsehaut. Da bittet sie telepathisch eine Horde von Elefanten, die eigentlich die Nähe von Menschen scheut, darum, zum Eingang eines Naturparks zu kommen. Die wilden Typen lassen nicht lange auf sich warten, einige betreten sogar das Gebäude der Parkverwaltung, um Kinkade zu begrüßen - während der Parkbesitzer vor Angst erstarrt... Die Begegnungen von Amelia Kinkade mit Tieren grenzen mitunter - sogar für Experten - an ein Wunder, die New York Times zählt Kinkade zur besten Tierkommunikatorin der Welt. Doch das Anliegen der Tierschützerin, die von den Cherokee-Indianern abstammt, ist es nicht, mit ihren außergewöhnlichen Fähigkeiten zu glänzen. Kinkades Herzensanliegen ist es, uns zu zeigen, wie intelligent und weise Tiere tatsächlich sind - und uns zu ermutigen, dafür einzustehen, dass das Leiden, das Menschen Tieren zufügen, endlich ein Ende hat. , Lackschutzfolien mit Einbau > Folien mit Einbau , Erscheinungsjahr: 20170310, Produktform: Kartoniert, Beilage: PB, Autoren: Kinkade, Amelia, Übersetzung: Ellsworth, Johanna, Seitenzahl/Blattzahl: 342, Abbildungen: mit Abbildungen, Keyword: Tiersprache; Wildtiere; Mensch-Tier-Kommunikation; Übersinnliche Fähigkeiten bei Tieren; Telepathie, Fachschema: Kommunikation (Tier)~Tier / Verhalten, Psychologie, Fachkategorie: Naturwissenschaften, allgemein~Biografien: Wirtschaft und Industrie, Interesse Alter: für bestimmte Gruppen, Warengruppe: TB/Tiere/Jagen/Angeln, Fachkategorie: Tiere und Gesellschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reichel Verlag, Verlag: Reichel Verlag, Verlag: Reichel Verlag, Länge: 211, Breite: 149, Höhe: 25, Gewicht: 493, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,21,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.